Del 5 av 5 i serien om menneskelig tilsyn med KI
← Forrige del: Samme felle i programvareutvikling
Gjennom fire deler har vi sett hvordan mennesket i loopen gradvis mister kontrollen: med en svindelscore, med et KI-sammendrag, med en KI-agent som erstatter RPA, og med agenter som skriver kode. I denne siste delen ser vi på hva regelverket faktisk krever, og hva ledere kan gjøre.
Når klagesakene kom, var Karis selskap raskt ute med svaret: «Et menneske har vurdert hver sak.» Det holdt ikke.
Hva AI Act faktisk krever
For høyrisikosystemer krever artikkel 14 at systemet skal kunne overvåkes effektivt av mennesker. De som fører tilsyn, skal settes i stand til å forstå systemets begrensninger, være bevisst på automasjonsbias, tolke output riktig, og faktisk kunne la være å bruke, overstyre eller stanse systemet [1].
Uttrykket «human-in-the-loop» står, så vidt jeg vet, ikke i lovteksten. Loven spør ikke om et menneske er med, men om tilsynet virker.
Klassifiseringen følger det tiltenkte formålet. Treffer systemet en høyrisikokategori, er det høyrisiko, uansett hvor forsiktig dere bruker det. Og da er menneskelig tilsyn ett av mange krav.

Regler laget for KI og automatisering
Status per september 2026.
- EUs KI-forordning (AI Act). I kraft i EU. Høyrisikokravene er utsatt til 2. desember 2027 (Annex III) og 2. august 2028 (Annex I) gjennom Digital Omnibus [4]. I Norge skal forordningen gjennomføres som KI-loven, men var per juni 2026 ikke innført [3]. Artikkel 4 pålegger virksomheter å sette i verk tiltak som styrker de ansattes KI-kompetanse [2].
- Ny forvaltningslov (2025). Vedtatt, men ikrafttredelse er ikke fastsatt. Loven får for første gang egne regler om automatiserte avgjørelser, og innbyggeren får rett til forklaring og til å kreve manuell kontroll [5].
- Nytt produktansvarsdirektiv. Skal være gjennomført i EU innen 9. desember 2026. Programvare, også KI, regnes som produkt med objektivt ansvar [6]. At et menneske godkjente, fjerner ikke produsentens ansvar for en defekt. Et eget direktiv om KI-ansvar ble trukket tilbake [9]. Norsk gjennomføring via EØS er ikke avklart her.
Regler som ikke handler om KI, men treffer KI
- GDPR artikkel 22. Forbyr i utgangspunktet beslutninger basert utelukkende på automatisert behandling med betydelig virkning. EU-domstolen slo i SCHUFA-saken (2023) fast at en kredittscore i seg selv kan være en slik beslutning når den som beslutter, i stor grad lener seg på den [7]. Formell menneskelig godkjenning er altså ikke nok.
- DORA. I kraft i Norge fra 1. juli 2025. Sier ingenting spesifikt om KI, men KI-verktøy er IKT-systemer og ofte levert av tredjepart. Da gjelder kravene til IKT-risikostyring, hendelsesrapportering, testing og leverandøroppfølging for finansforetak [8].
«Mennesket beslutter» er ikke et juridisk skjold. GDPR ser på om mennesket faktisk vurderer, produktansvaret ser på om produktet var trygt, og AI Act ser på om tilsynet virker.
Jeg er ikke advokat. Sjekk gjeldende tekst og norsk status før du bygger på dette.
Fra formelt tilsyn til tilsyn som virker
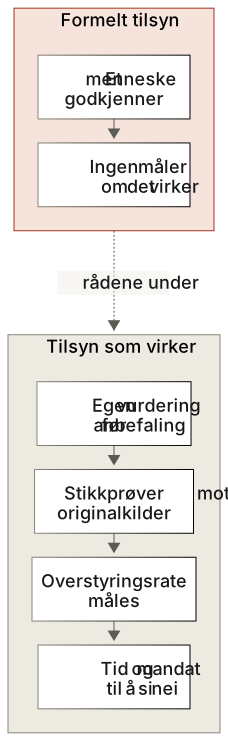
Forskjellen er ikke om det sitter et menneske der, men om mennesket har tid, informasjon og mandat til å være uenig [10][11][14].
Åtte råd til ledere
- Slutt å bruke «mennesket beslutter» som bevis på trygg bruk. Spør heller: Når oppdaget vi sist at KI-en tok feil, og hva gjorde vi da?
- Mål hvor ofte folk er uenige med systemet. En overstyringsrate nær null er et tegn på at ingen ser etter.
- Bygg inn friksjon, ikke bare advarsler. Grep som tvinger folk til å tenke selv, for eksempel egen vurdering før anbefalingen vises, reduserer overtillit [11].
- Ikke ta hele tidsgevinsten ut i volum. Halverer KI tiden per sak og dere dobler saksmengden, har dere fjernet tiden kontrollen skulle skje i.
- Kontroller kildene, ikke bare konklusjonen. Sjekk stikkprøver av KI-sammendrag mot originaldokumentene, med særlig blikk for det som mangler [12].
- Gjør det trygt å være uenig med maskinen. Ellers lærer folk å følge systemet.
- Vit hva systemet er dårlig til. Be om feilrater for ulike grupper [13], og test generativ KI på egne saker.
- Opplæring er nødvendig, men ikke nok. Automasjonsbias forsvinner ikke med opplæring eller instrukser alene [10]. Det må bygges inn i arbeidsprosessen.
Til slutt
Kari fikk ikke problemer fordi selskapet brukte KI. Hun fikk problemer fordi alle trodde at et menneske i loopen var det samme som et menneske i kontroll.
Et menneske i loopen er en plassering. Tilsyn er en evne, og den må bygges, måles og vedlikeholdes. Med generativ KI må den bygges på nytt, fordi fellene er flere og vanskeligere å se.
Kilder
- EUs KI-forordning, artikkel 14: Human Oversight.
- EUs KI-forordning, artikkel 4: AI literacy, med endringer fra Digital Omnibus.
- Nkom (2026). KI-loven i et nøtteskall.
- Cloud Security Alliance (2026). EU AI Act’s High-Risk Deadline: Deferred, Not Cancelled. Om forordning (EU) 2026/1744.
- Lovdata (2025). Statsråd 20. juni 2025. Om ny forvaltningslov.
- EUR-Lex. Direktiv (EU) 2024/2853 om ansvar for defekte produkter.
- IAPP (2023). Key takeaways from the CJEU’s recent automated decision-making rulings. Om sak C-634/21 SCHUFA.
- Finanstilsynet. DORA.
- LegalClarity (2026). AI Liability Directive: What It Was and Why It Was Withdrawn.
- Parasuraman, R. & Manzey, D. H. (2010). Complacency and Bias in Human Use of Automation. Human Factors, 52(3).
- Buçinca, Z., Malaya, M. B. & Gajos, K. Z. (2021). To Trust or to Think. Proc. ACM HCI, 5(CSCW1).
- Asgari, E. mfl. (2025). A framework to assess clinical safety and hallucination rates of LLMs for medical text summarisation. npj Digital Medicine.
- Buolamwini, J. & Gebru, T. (2018). Gender Shades. PMLR, 81.
- Green, B. (2022). The flaws of policies requiring human oversight of government algorithms. Computer Law & Security Review, 45.